Sites falsos da Leroy Merlin roubam dados via Pix e cartão
Golpe clona a loja da Leroy Merlin e coleta dados pessoais e do cartão na hora do pagamento. Veja como identificar o site falso e se proteger.
 Por Bruno Piristrello
4 min de leitura
Identificamos páginas falsas que copiam a loja online da Leroy Merlin e estão sendo usadas por criminosos para roubar dados de clientes. As páginas reproduzem o layout oficial da rede de materiais de construção e decoração e induzem vítimas a preencherem informações pessoais e financeiras durante uma simulação de compra.
Geralmente, a estratégia dos cibercriminosos envolve a divulgação desses links por meio de publicações em redes sociais e de ataques de phishing, realizados por e-mail ou SMS, mas também é possível encontrar as páginas por meio de buscadores.
É importante destacar que a Leroy Merlin não tem qualquer responsabilidade sobre esse golpe. Os criminosos utilizam o nome e a identidade visual da marca sem autorização, como isca para ganhar a confiança das vítimas.
Como o golpe funciona
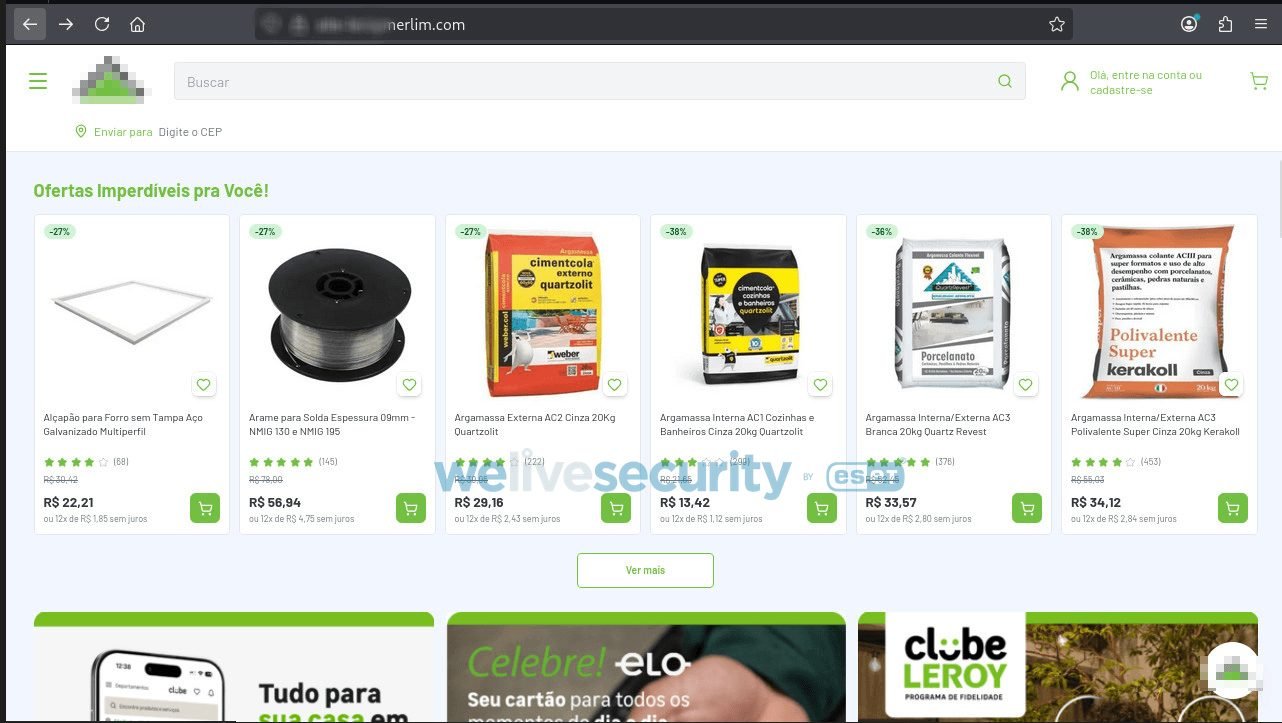
O primeiro site falso reproduz a identidade visual da loja oficial com alto grau de fidelidade, incluindo logotipo, cores e estrutura do layout, dificultando a identificação do golpe à primeira vista.
O segundo site falso segue exatamente a mesma estrutura visual do primeiro, alterando apenas o domínio utilizado. Essa repetição de layout com domínios diferentes é comum em campanhas de phishing, já que permite aos criminosos sustentar o golpe mesmo que um dos endereços seja identificado e removido do ar em poucos dias ou até mesmo horas.
Em ambos os casos, os domínios utilizados imitam o nome da marca original, técnica conhecida como typosquatting. No primeiro site falso, a alteração é sutil: o nome "Leroy Merlin" aparece com a grafia final trocada, terminando em "m" em vez de "n". Como as duas letras têm sonoridade parecida em português, o erro passa despercebido até para quem está atento ao endereço do site.
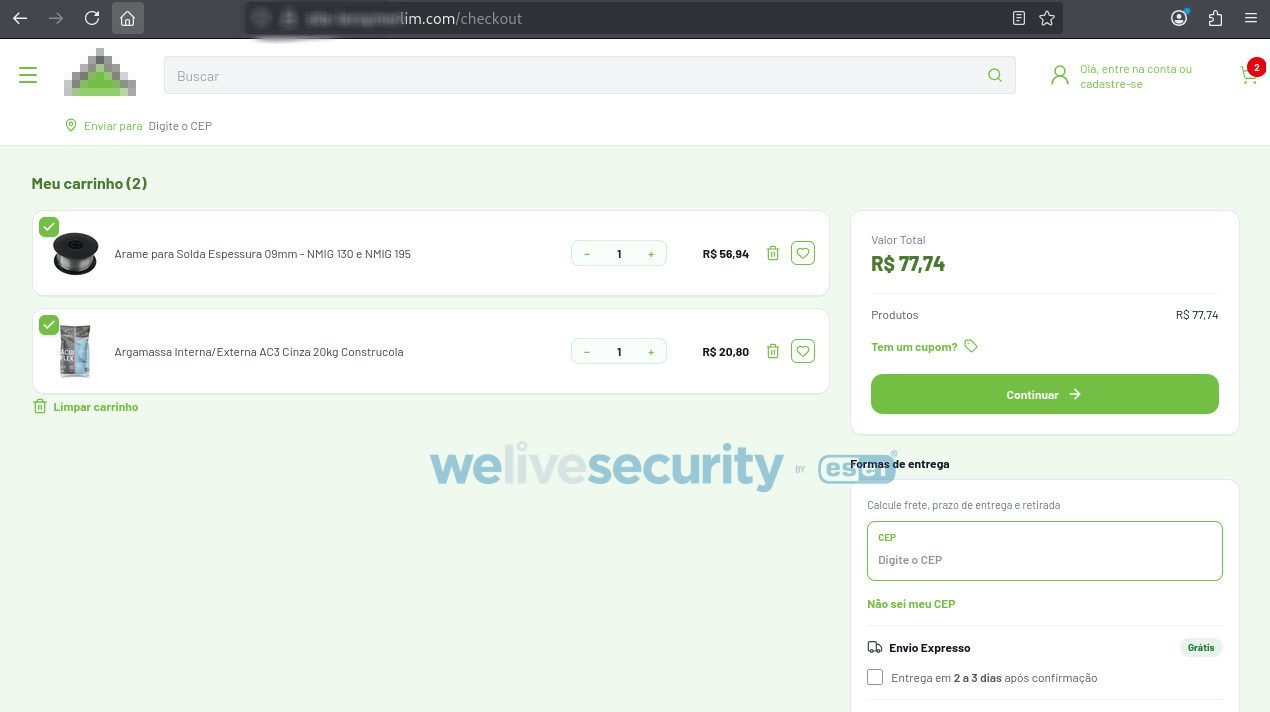
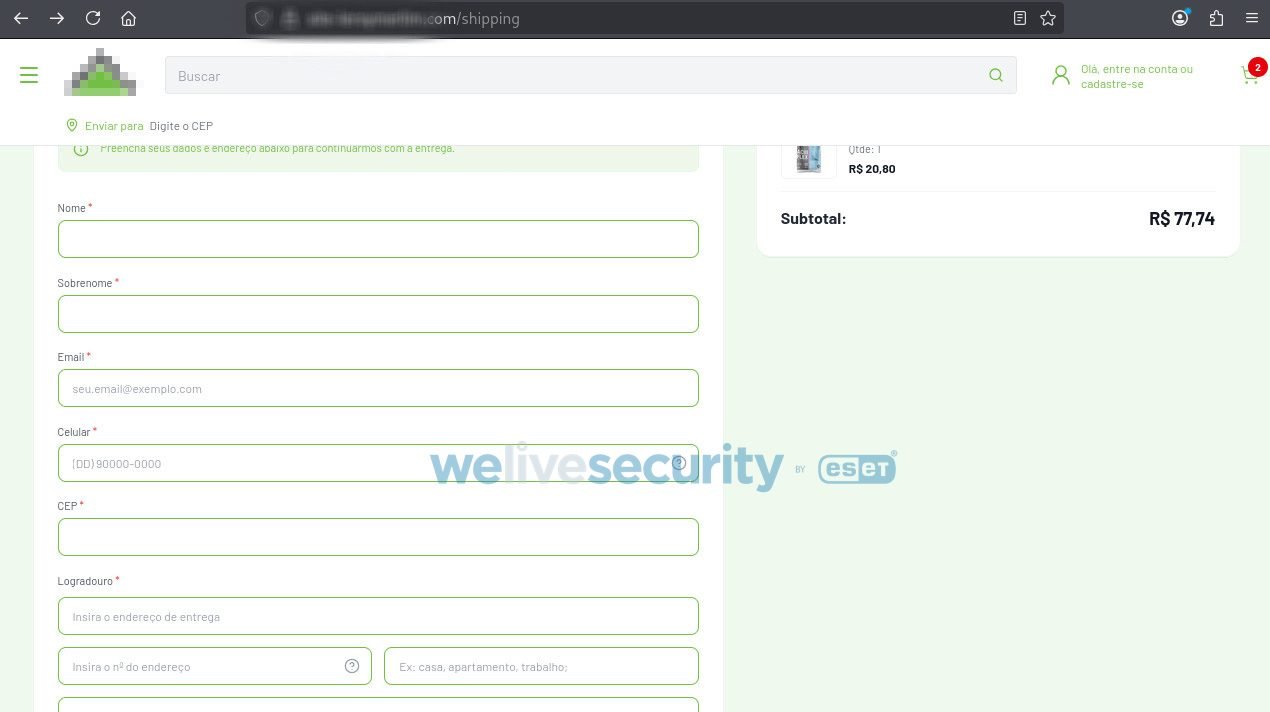
Outro aspecto que chama a atenção é que, ao simular uma compra no site falso, não é necessário fazer login ou criar uma conta para prosseguir. O usuário escolhe um produto, adiciona ao carrinho e é direcionado diretamente para a etapa de finalização da compra.
Em seguida, o site redireciona o usuário para uma tela que solicita o preenchimento de dados pessoais antes de liberar o pagamento, incluindo nome completo, telefone, endereço e e-mail. Chama atenção o fato de o formulário não solicitar o CPF nessa etapa, o que pode ser uma tentativa de reduzir a desconfiança da vítima, já que a ausência desse dado costuma ser associada erroneamente a formulários "mais seguros".
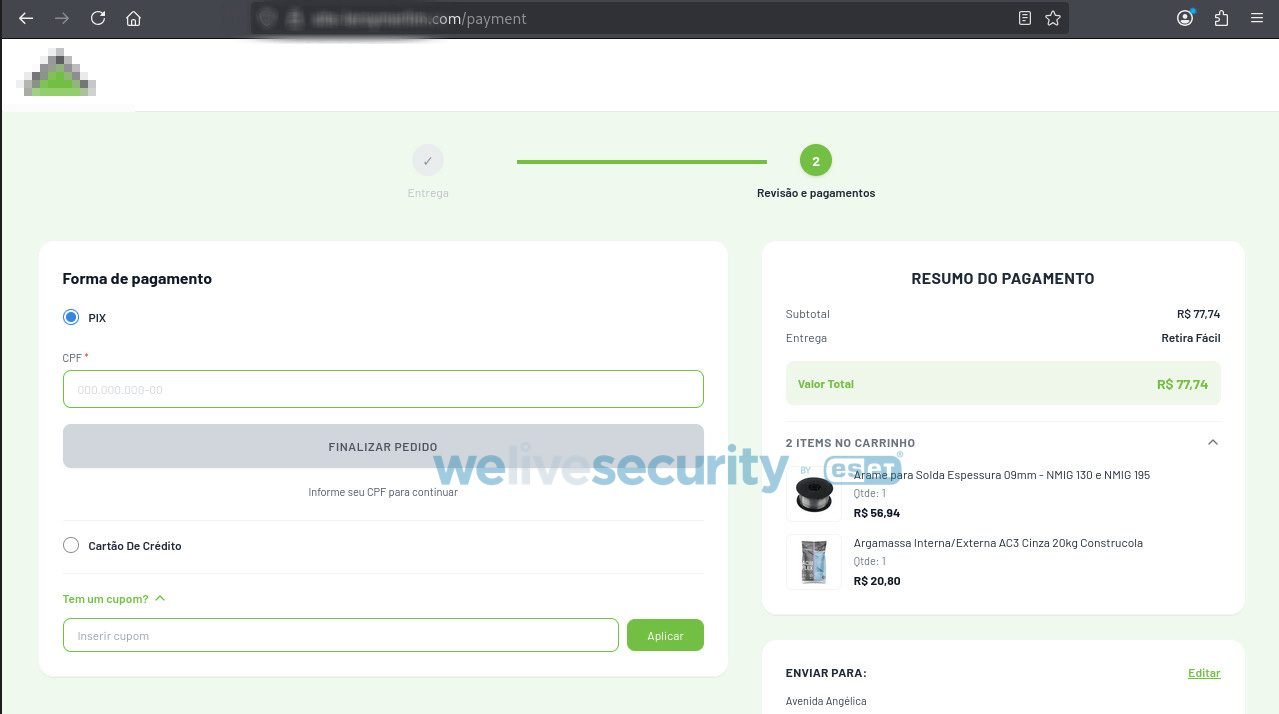
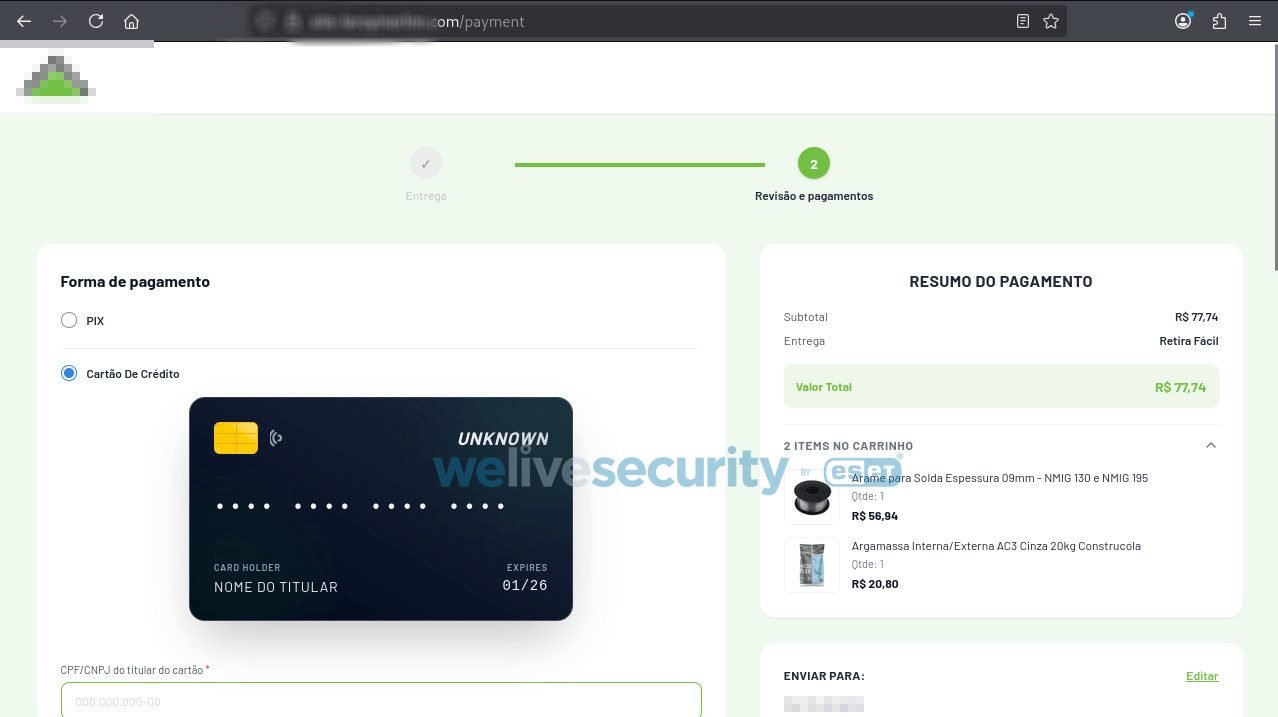
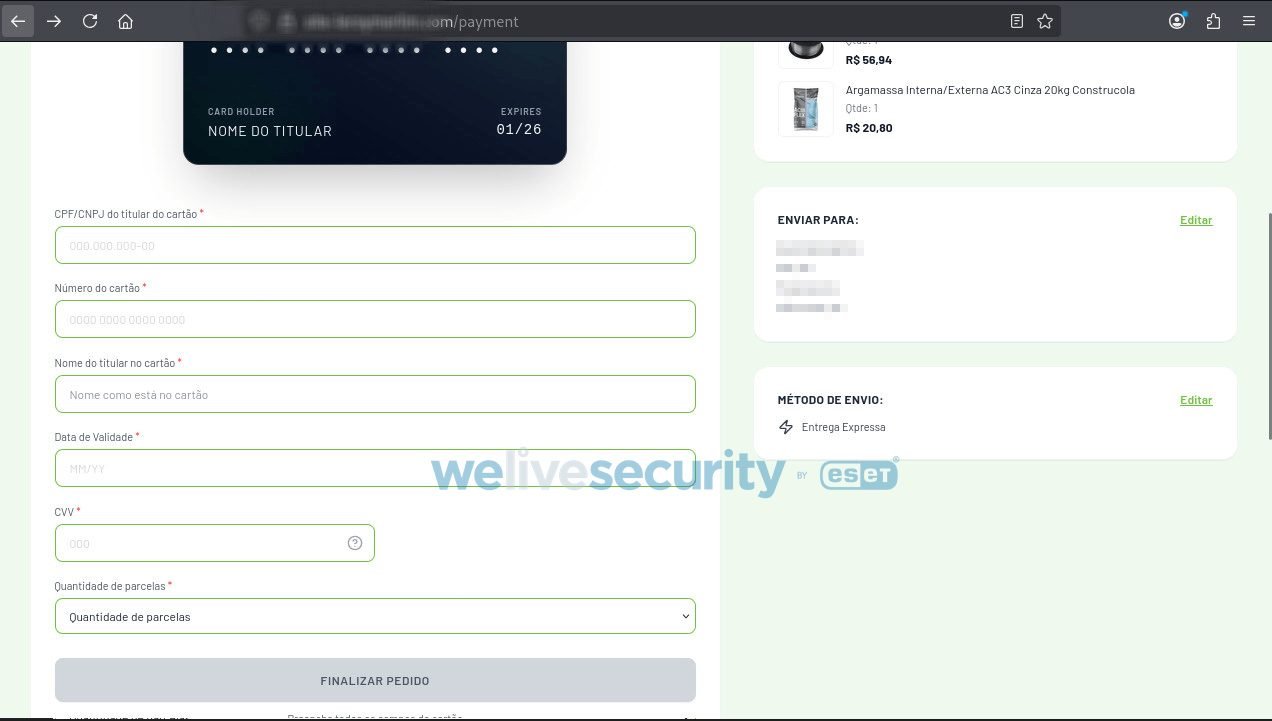
No entanto, ao optar por Pix, o site exige o CPF da vítima para gerar o QR Code de pagamento, informação que não havia sido solicitada na etapa anterior. Já na opção de cartão de crédito, o formulário pede os dados padrão de qualquer compra online: número completo do cartão, nome impresso, validade e código de segurança (CVV).
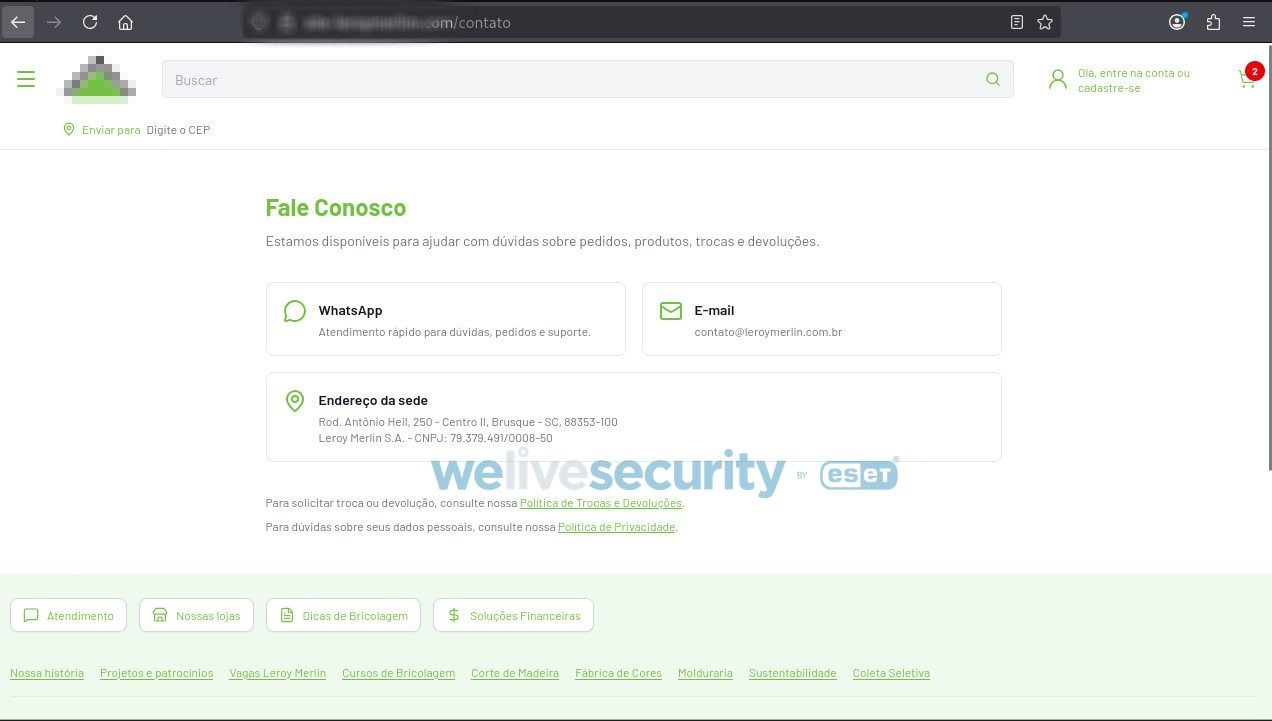
Outro elemento que reforça a aparência de legitimidade do site falso é a presença de um canal de suporte. Ao clicar nessa opção, porém, o usuário é redirecionado para os canais oficiais de atendimento da Leroy Merlin. Essa estratégia pode fazer com que a vítima associe o restante do site à confiabilidade dos canais reais da marca, mesmo que a página de compra seja inteiramente falsa.
De acordo com uma consulta via WHOIS, o site falso foi criado em 21 de setembro de 2026, um dia antes desta análise. O dado reforça que se trata de uma campanha recente.
O segundo site também foi criado recentemente, no dia 22 de setembro deste ano.
Leia também
Todas as notícias
Inteligência Artificial pode estar criando uma nova porta para vazamento de dados dentro das empresas
Alerta surge em meio ao compartilhamento de informações estratégicas no ambiente corporativo, a partir do próprio uso de ferramentas de IA por funcionários e executivos
2 min de leitura
Google lança Gemini 4 e nova IA lidera testes de segurança digital
Gemini 4, nova IA do Google, liderou testes de cibersegurança e se destacou contra ataques de prompt injection, além de avanços em raciocínio
5 min de leitura
Pedido falso de autoridade: golpistas usaram e-mail de um órgão público para obter dados de clientes
O banco digital Revolut entregou documentos e dados pessoais a criminosos que escreveram de uma conta de governo verdadeira. Veja como proteger a sua empresa do mesmo golpe.
3 min de leitura